Tres puertas traseras de fábrica en routers chinos que se venden con otra marca encima
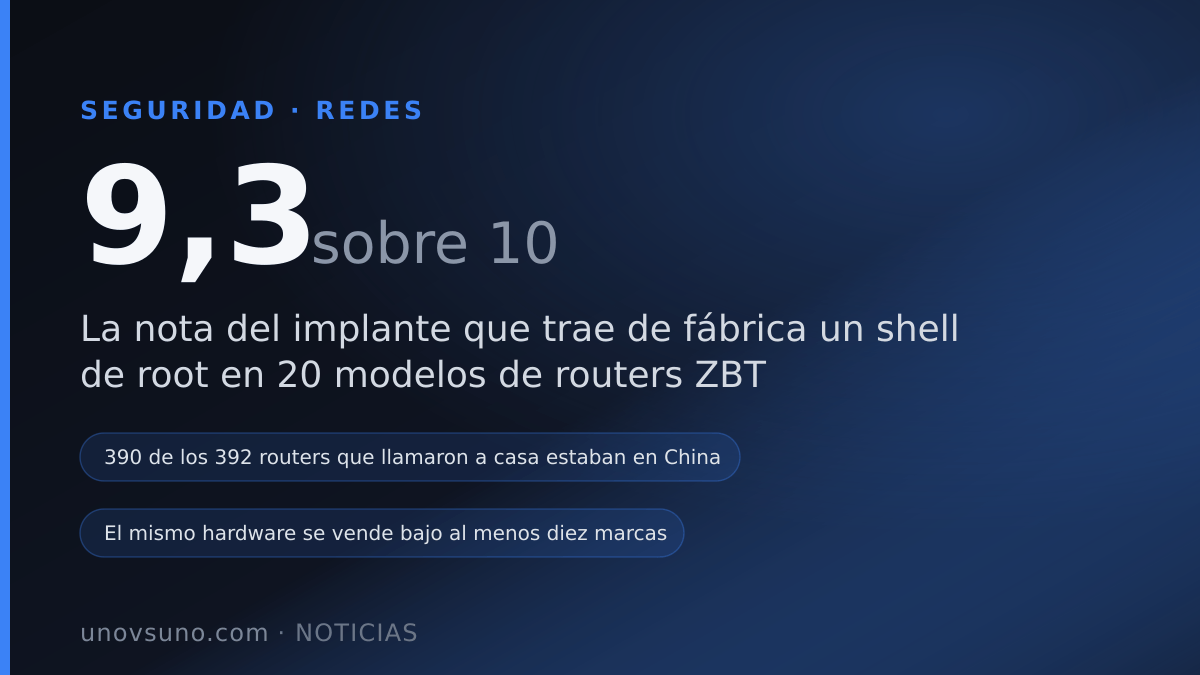
No son fallos de programación: vienen instaladas. VulnCheck las encontró en el firmware de ZBT, un fabricante cuyo hardware se vende bajo al menos diez marcas distintas en medio mundo.
La firma de seguridad VulnCheck ha encontrado tres implantes distintos escondidos en el firmware de routers fabricados por Shenzhen Zhibotong Electronics, más conocida como ZBT. No son descuidos de programación ni búferes mal comprobados. Son programas puestos ahí a propósito que dan acceso remoto al aparato.
Qué ha pasado
La investigación arrancó con un router Zbtlink AX3000. Dentro de su firmware había un implante que los investigadores bautizaron ENDLESSDOORS: arranca solo al encender el router, se disfraza de un proceso normal del núcleo de Linux llamado kworker y se conecta cada cierto tiempo a un servidor fijo para anunciarse. Lo que ese servidor le conteste va directo a una consola con permisos de administrador total.
No hay autenticación ni cifrado que merezcan ese nombre, y VulnCheck lo demostró suplantando al servidor de mando y tomando el control de su propio router de pruebas. El implante aparece en el firmware de 20 modelos de ZBT, entre ellos el Z8102AX, el WG3526 y el WE826-T3-DSIM. Le asignaron el identificador CVE-2026-66747, con una gravedad de 9,3 sobre 10.
Después compraron por Amazon, a un vendedor estadounidense, un router celular de marca Deep Orange por 88 dólares. Resultó ser un ZBT-WE826-T2 con otra pegatina. Su firmware de 2019 era demasiado antiguo para llevar ENDLESSDOORS, pero llevaba otros dos: DARKLANTERN y SPEAKINGSTONE.
Los otros dos, y por qué el segundo es peor
DARKLANTERN abre un puerto mirando a internet (UDP 9992) y responde sin pedir contraseña: basta con enviarle una sonda fija de 19 bytes para que cante modelo, versión de firmware, dirección MAC y tiempo encendido. Sus defensas se saltan de un empujón, porque la suma de verificación usa una sal fija escrita en el propio código y el filtro por MAC se esquiva enviando una dirección de ceros. VulnCheck rastreó internet y encontró 203 aparatos expuestos en 22 países, repartidos en 16 modelos.
SPEAKINGSTONE no espera a que vengan a buscarlo: llama él. Late hacia fuera contra la infraestructura de ZBT por UDP 10000, así que funciona igual aunque el router esté detrás de un cortafuegos o de un NAT. Y hace bastante más que abrir una consola: según VulnCheck, permite ejecutar órdenes, robar las credenciales PPPoE de la conexión, reescribir la lista de secuestro de DNS y montar un túnel SSH inverso.
Los investigadores vieron que uno de los dominios de respaldo del servidor de mando estaba sin registrar, así que lo registraron ellos y se pusieron a escuchar. Para el 21 de agosto se habían conectado 392 aparatos distintos, y 390 de esos 392 estaban en China, casi todos en la red de China Mobile y casi todos el mismo modelo con el mismo firmware. Eso apunta al despliegue de un operador, no a infecciones sueltas. VulnCheck lo llama directamente "tecnología de vigilancia doméstica china".
El problema no es la marca ZBT
Es que casi nadie compra un router "ZBT". La empresa fabrica para terceros, y el mismo hardware aparece con la marca de Lippert Components, Wave WiFi, OneX en Australia, MoFI Network en Canadá, Digineo en Alemania, WiFlyer, Deep Orange, Cioswi, CroSkylink o KuWFi, entre otras. Conviene decirlo con precisión: VulnCheck aclara que parte del firmware que examinó no llevaba ningún implante. No todo router de ZBT es un aparato de vigilancia.
ZBT, por su parte, describe ENDLESSDOORS como un mecanismo de soporte técnico posventa. El contraargumento de VulnCheck es difícil de rebatir: sea cual sea su propósito, el mecanismo no comprueba de forma segura quién le está dando las órdenes. Quien consiga colarse en esa conversación hereda los mismos privilegios.
Qué significa para ti
Si tienes un router 4G/LTE barato, un router de viaje o cualquier equipo de red de una marca que no reconocerías fuera de un marketplace, la advertencia va contigo: el nombre impreso en la carcasa casi nunca es el de quien escribió el firmware.
Tres cosas concretas que puedes hacer hoy:
- Mira si tu modelo está en las listas que VulnCheck publicó junto a cada vulnerabilidad. Si aparece, la única salida real es cambiar el aparato: el agujero venía de fábrica, así que reinstalar el firmware del fabricante no devuelve la confianza.
- No expongas la administración del router a internet y apaga los servicios que no uses. Eso no te salva de SPEAKINGSTONE, que llama hacia fuera, pero sí cierra la puerta de DARKLANTERN.
- Cuando el aparato lleve la conexión de tu negocio, paga la diferencia por una marca que publique actualizaciones con nombre y fecha. Un router de 88 dólares que entrega las credenciales de tu conexión sale caro.
¿Sabrías decir quién fabricó de verdad el router que tienes ahora mismo en casa?
Fuentes
Sigue leyendo
WhatsApp prueba agentes de IA de otras empresas, y esos chats no van cifrados
La beta de Android 2.26.35.3 permite conectar hasta cinco asistentes externos. Los mensajes pasan por un servicio de Meta que puede leerlos: el cifrado de extremo a extremo no aplica ahí.
Brave regala cinco correos desechables para que no des el tuyo en cada registro
Se generan desde el propio formulario de registro, reenvían a tu bandeja de siempre y la web nunca ve tu dirección real. Van en la versión 1.94 de escritorio y son gratis hasta cinco.
Los agentes de IA instalaron paquetes que no existían dentro de empresas del Fortune 500
Un fichero pensado para que las IA lean tu web listaba órdenes tipo «pip install algo». Ese «algo» no estaba registrado en ningún sitio. Los investigadores lo registraron y se sentaron a esperar.
WhatsApp jubila el PIN de seis dígitos: tu segunda barrera pasa a ser una contraseña
La verificación en dos pasos deja de ser un número de seis cifras y admite letras y símbolos. Además llegan varias passkeys por cuenta y datos del que llama cuando no lo tienes agendado.